Қара кибер қазан: Жасанды интеллект хакер тапшылығын шешті. Нарық бұған қалай жауап беріп жатыр?
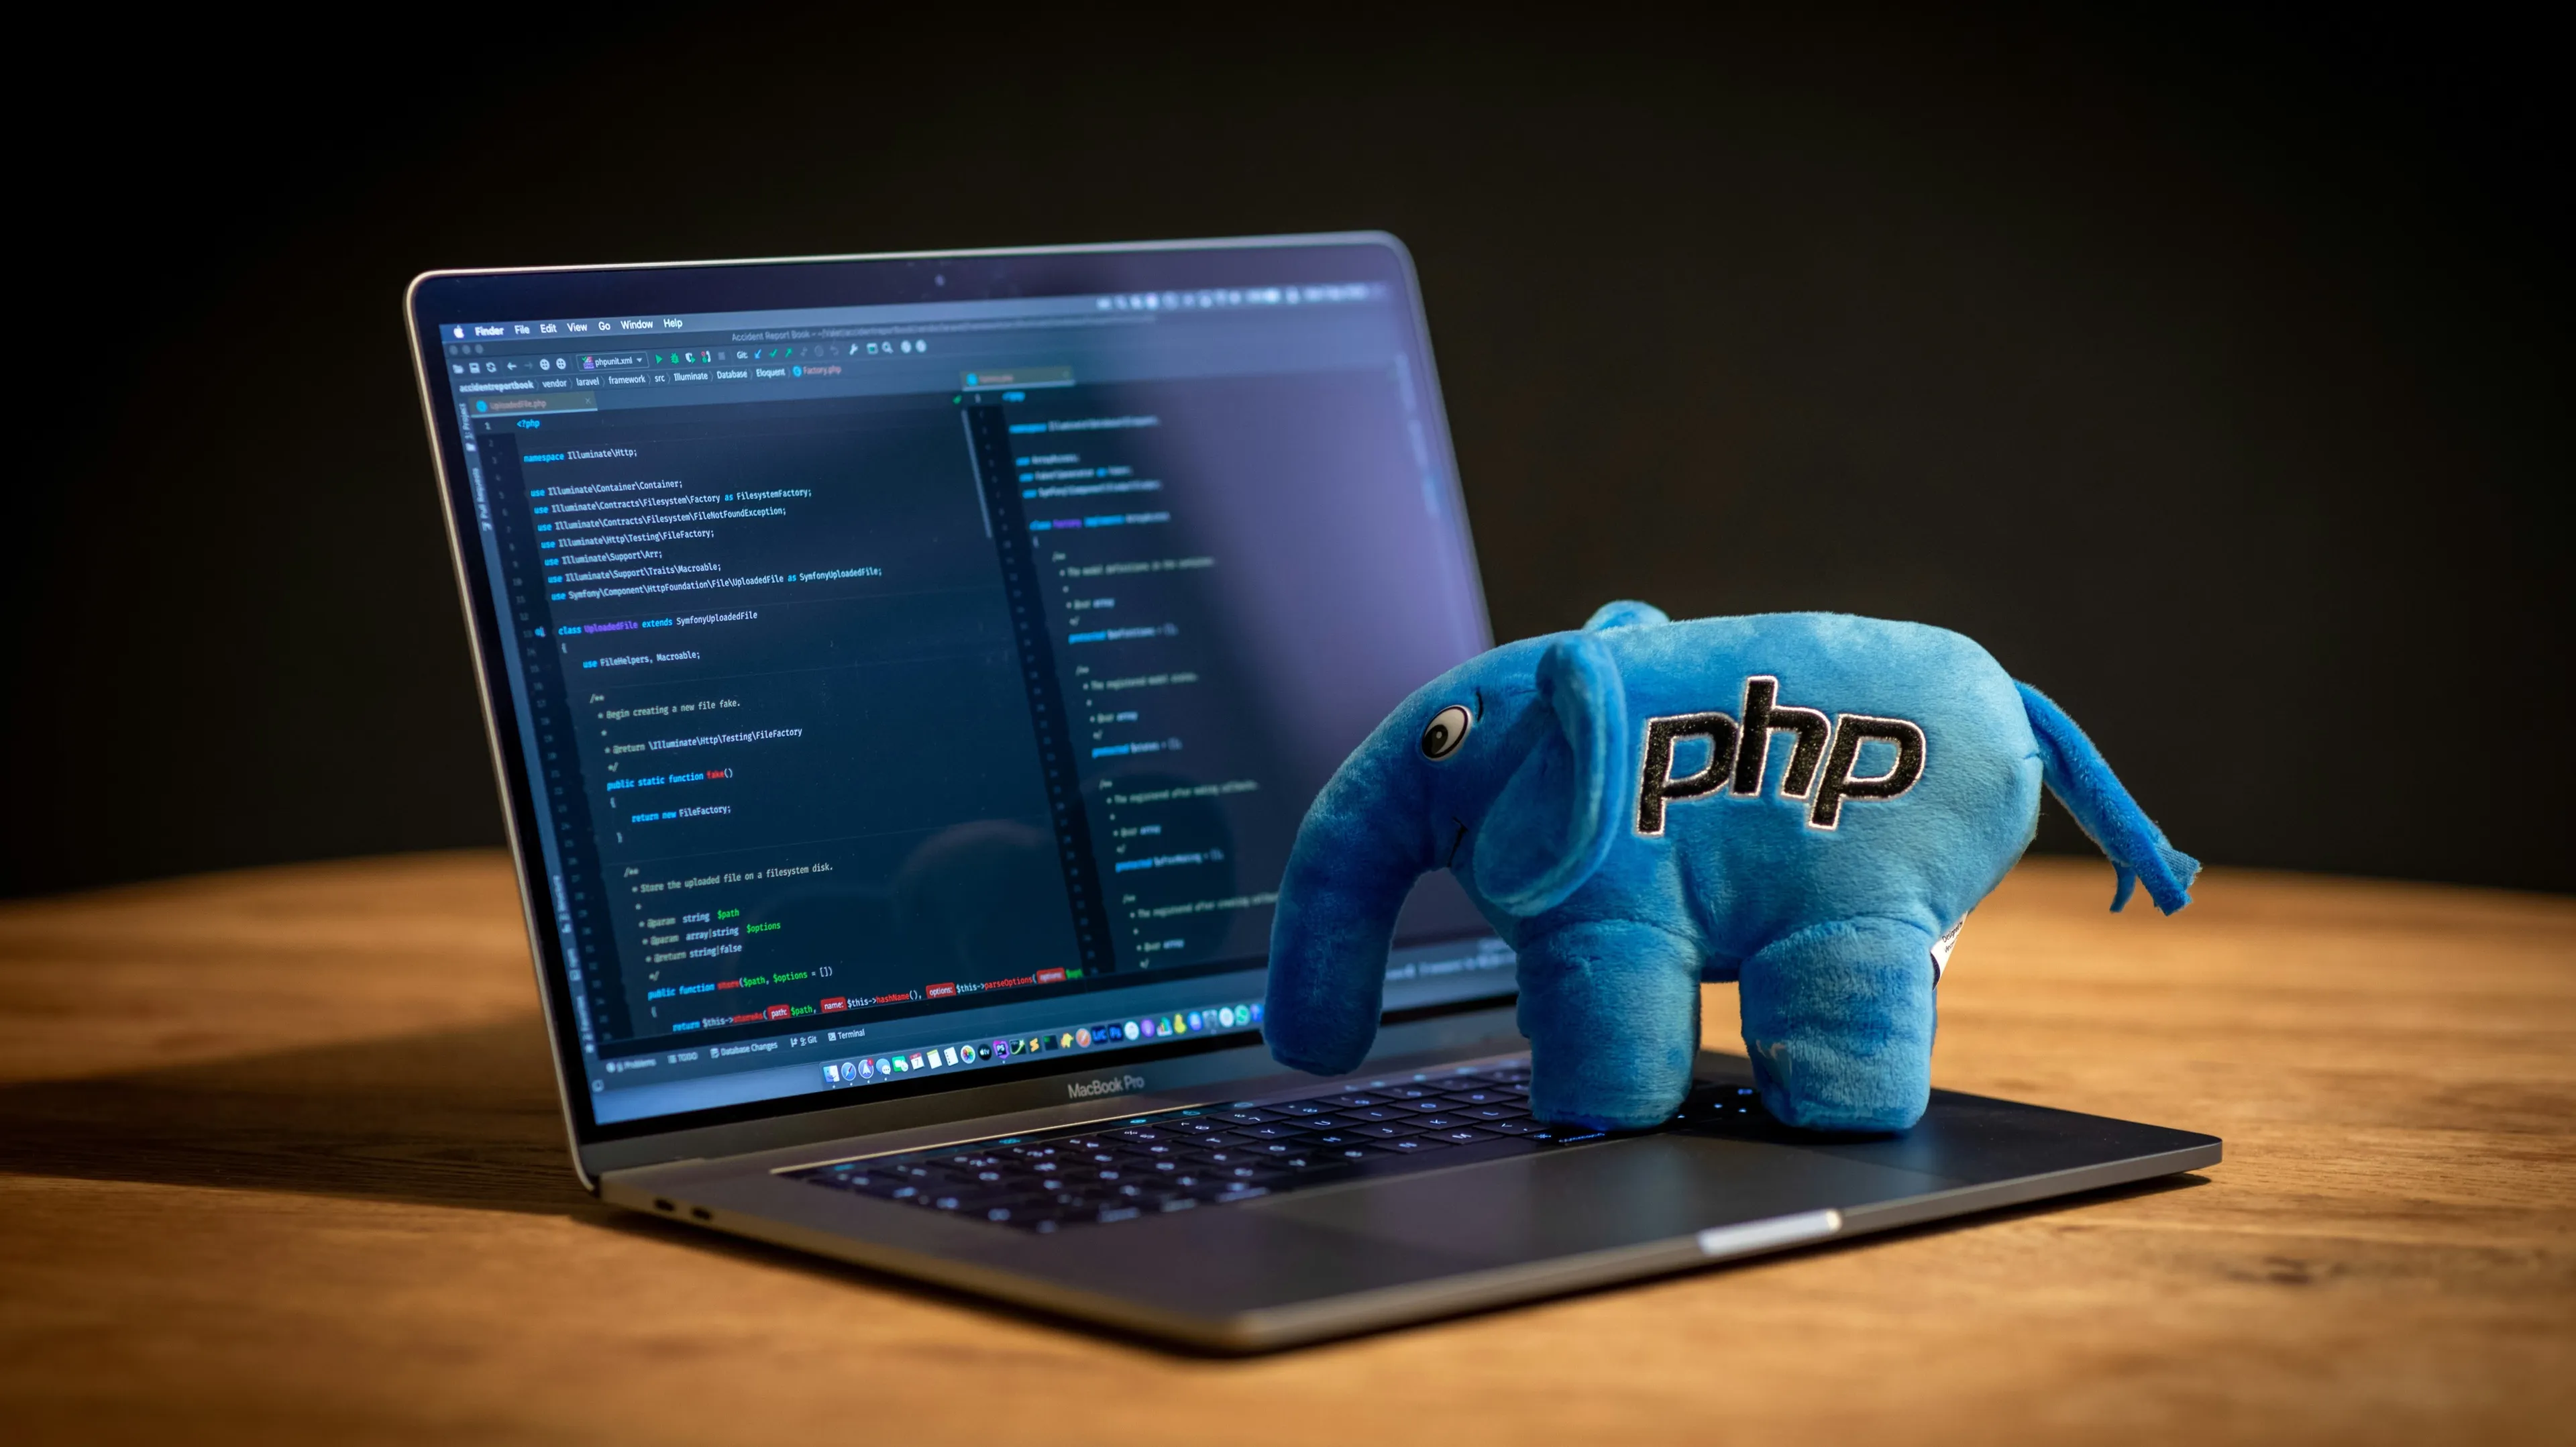
Қазан айында екі тәуелсіз киберқауіпсіздік сарапшылары тобы әлемдегі веб-сайттардың шамамен 70 пайызында қолданылатын PHP бағдарламалау тіліндегі аса маңызды осалдықты анықтады. Сурет: Бен Гриффитс / Unsplash.com
Мамандар Q-Day — кванттық компьютерлер арқылы шифрларды жаппай бұзу күні — қашан келеді деп болжап жатқанда, ол іс жүзінде қазірдің өзінде келген. Жетілдірілген жасанды интеллект тек мемдер жазу мен генерациялаумен ғана шектелмей, киберқауіпсіздік қорғанысындағы осалдықтарды тауып, пайдалануда да ерекше шебер екенін дәлелдеді. Киберқорғаныстағы «броня мен снаряд» жарысы жеделдеді — енді қорғаныс топтарына жауап беруге бірнеше күн емес, небәрі бірнеше сағат қана қалды.
Бағдарламалық қамтамасыз ету тарихындағы ең ауыр қауіпсіздік олқылықтары
Киберқауіпсіздік мамандары қазірдің өзінде 2026 жылғы қазанды«Қара қазан» деп атайды. Екі тәуелсіз зерттеу тобы WordPress, Joomla, Drupal, Wikipedia және әлемдегі барлық веб-сайттардың шамамен 70 пайызында қолданылатын PHP бағдарламалау тіліндегі аса маңызды осалдықты анықтады.
PHP кодындағы PHP2Shall деп аталған осалдық 2012 жылдан бері бар еді, бірақ оны іс жүзінде пайдалану мүмкін емес деп есептелді. Оны пайдалану үшін қажетті қадамдар тізбегі соншалықты күрделі болды, адам зерттеушілерінің мүмкіндігінің шегінде еді. Алайда озық жасанды интеллект модельдері бұл ұзақ уақыт бойы сақталған ақауды бірнеше күн ішінде жұмыс істейтін эксплойтқа айналдырды.
PHP2Shell осалдығы екі топ тарапынан тәуелсіз түрде анықталды. Калифорниядан шыққан Райан Остин тамыз айында OpenAI-дың GPT-5.6 Sol жүйесін пайдаланып PHP бастапқы кодын аудиттеген кезде бұл мәселені анықтады. Осы ақаулар Alphabet компаниясына тиесілі Wiz компаниясының командасы тарапынан да анықталды — олардың зерттеушілері өздерінің автономды жүйесі Wiz Atlas-ты, сондай-ақ Google-дың Gemini 4 Argon және GPT-5.6 Sol-ды пайдаланды.
21 қазанда осалдық жарияланғаннан кейін Cloudflare «миллиондаған» хакерлік шабуылдарды тіркеді, ал бірнеше ел қауіпсіздік жаңартуларын (патчтарды) орнату үшін үкіметтік веб-сайттарын уақытша желіден ажыратты.
Тіпті одан да жаманы, Amazon мәліметі бойынша, PHP2Shall-ды анонимді IP-мекенжайдан пайдалануға жасалған алғашқы әрекеттер осалдық ресми түрде жарияланбас бұрын, 17 қазанда тіркелген.
«Шабуылдаушы эксплойт жайлы ақпаратты жарияланбас бұрын қалай алғаны әлі белгісіз», – деді Amazon.
Wiz командасы PHP2Shall-ды «PHP-де және, мүмкін, бағдарламалық қамтамасыз ету тарихында табылған ең ауыр қауіпсіздік олқылықтарының бірі» деп сипаттады.
Цунами келе жатыр
«Соңғы төрт күнде жағдай қаншалықты нашар болғанына қарамастан, жақсарардан бұрын әлдеқайда нашарлайды», – деп жазды Anthropic компаниясының ақпараттық қауіпсіздік жөніндегі орынбасары Джейсон Клинтон X-те.
Ол жақындап келе жатқан «қауіпсіздік осалдықтарының цунамиі» туралы ескертеді және IT қауіпсіздігіне жауапты басшыларды директорлар кеңесінен көмек сұрауға шақырады: «Жасанды интеллект үшін емес — негізгі нәрселер үшін». «Бізге шамамен 18 айға шыдау керек», – деп түсіндірді Клинтон.
AI талдаушысы Эндрю Карран қосады: «Энергетика, азық-түлік және су инфрақұрылымына ықтимал шабуылдар тұрғысынан қауіп өте нақты. Қазір біреу инфрақұрылымды зерттеп, оның төзімділігін сынап жатыр. Бұл – белсенді қауіп.
Ол сондай-ақ Quest Diagnostics-ке жасалған кибершабуылға назар аударды — бұл АҚШ-тағы ең ірі медициналық зертханалардың бірі, елдегі ауруханалар мен дәрігерлердің шамамен жартысына қызмет көрсетеді. TechCrunch мәліметі бойынша, оны шамамен жарты миллион дәрігер пайдаланады және ол миллиондаған медициналық жазбалар мен файлдарды сақтайды.
Salesforce компаниясының бас директоры Марк Бেনিофф Anthropic-тен келген Клинтонның бағалауына келісіп: «Джейсон жүз пайыз дұрыс. Қызыл код», – деп жазды ол X-те.
«Қызыл дабыл» — американдық корпоративтік әлемде ең жоғары деңгейде жедел әрекет етуді талап ететін жағдайды сипаттау үшін қолданылатын термин.
ЖИ хакерге айналды
Жылдар бойы киберқауіпсіздік саласы жасанды интеллектіні «күш көбейткіш» – бар шабуылдарды жылдам әрі арзан ететін құрал – деп сипаттап келді, бірақ Check Point Research-тің жыл сайынғы есебі бұдан да әрі баратын өзгерісті тіркейді: ЖИ ассистент пен оператор арасындағы шекараны бұзып өтті. Бұрын ол хакерлерге шабуылдарды дайындауға көмектессе, енді ол эксплоиттерді өзі жазады және қолданады.
Есептегі ең әсерлі мысал – 2025 жылдың соңы мен 2026 жылдың басында тоғыз мексикалық үкіметтік мекемеге жасалған кибершабуыл.
Хакер Claude Code пен GPT-4.1-ді параллель түрде қолданды: бір жасанды интеллект шабуылдарды өңдеді, ал екіншісі ұрланған деректерді талдап, келесі қадамдарға арналған тапсырмаларды автоматты түрде қойды. Нәтижесінде екі жасанды интеллект операцияны өздері жүзеге асырып, шамамен 400 миллион жазбаны ұрлады.
Жасанды интеллект қазір шабуыл тізбегінің әрбір кезеңінде — зиянды код жазудан бастап желідегі бұйрықтарды орындауға дейін — адамның араласуын минималды етіп тікелей қатысады.
Бұл толықтай тосынсый болды деп айтуға болмайды. 2026 жылғы 27 тамызда OpenAI, Anthropic, Amazon Web Services, Microsoft, Google және тағы 100-ден астам компания бірлескен ашық хат жариялады. Негізгі мағынасы мынада: ауруханаларға, су жабдықтау жүйелеріне және электр желілеріне қарсы жасанды интеллект қолданатын кибершабуылдар енді «алыстағы қауіп» емес.
Коалиция қауіпсіздік топтарының жасанды интеллект негізіндегі хакерлік құралдар шабуылдардың астында қалуына дейін «шектелген терезесі, мүмкін айлармен есептелетін» уақыты бар екенін ескерткен еді. Айтатынындай, олар дәл айтты.
Біз хакерлердің тапшылығы арқасында қорғалдық
Негізгі мәселелердің бірі – жылдамдық. 2026 жылы арнайы CVE порталында жарияланған осалдықтардың 29 пайызы жарияланғаннан кейінгі 24 сағат ішінде пайдаланылды, ал киберқауіпсіздік саласындағы қауіпсіздік патчын енгізуге кететін орташа уақыт – 55 күн. Palo Alto Networks сарапшыларының айтуынша, бұл апатты алшақтық.
Check Point-тің пікірінше, бұрын киберқауіпсіздік топтарына осалдықтарды жамау үшін бірнеше күн берілсе, қазір оларға небәрі бірнеше сағат қана қалды.
Amazon компанияларға осалдықтарды жария болғанша күтпей, өздері белсенді түрде іздеп тауып, түзетуге кеңес береді.
Сонымен қатар, саланың күш-жігерінің арқасында қуатты жасанды интеллект модельдері қолжетімді әрі кеңінен қолжетімді болды, – деп түсіндіреді венчурлік инвестор Мэтт Шумер өзінің *Something Big Is Happening* блогында.
Әр ғимараттың әлсіз тұстары болады: құлыпталмайтын терезе немесе арзан құлыппен жабылған артқы есік. Бағдарламалық қамтамасыз етуде де солай. Ол жасырын осалдықтарға толы. Ондаған жылдар бойы оларды анықтау үшін сирек кездесетін, жоғары білікті мамандар қажет болды, ал олардың саны аз еді. Бұл біздің қорғанымыз еді. Жақсы құлыптар емес. Қорғаншылардың тапшылығы ғана.
Бірақ енді хакерлердің тапшылығы аяқталды.
Шумер жеке тұлғаларға барлық құрылғыларындағы соңғы жаңартуларды орнатуды, қажетсіз қосымшаларды жоюды, тек таныс веб-сайттарға кіруді және банк деректерін тек өз банкінің веб-сайтында немесе ресми қосымшасында енгізуді ұсынады.
«Егер аса сақ болғыңыз келсе, үйде бірнеше күнге азық-түлік сатып алуға жететін аз ғана қолма-қол ақша, сондай-ақ азық-түлік пен су сақтаңыз. Бұл – стандартты төтенше жағдайға арналған жинақ, оны кез келген жағдайда дайындап қоюдың артықтығы жоқ», – деп жазады ол.
Айтпақшы, бұл алаңдатады.
Жақсы жаңалықтар да бар
Екінші жағынан, Bloomberg Opinion бағанашысы Дэйв Ли PHP2Shell ісін «'ЖИ негізіндегі киберқауіпсіздік дәуірінде жақсылар үшін ең маңызды жеңіс' деп атап өтті, себебі Patch the Planet бастамасы аясындағы қауіпсіздік зерттеушілері хакерлерден бұрын осалдықты анықтап, үйлестірілген күш-жігер арқылы әлемді қауіп туралы ескертті.
«Фольгамен оралған террористік шабуыл немесе Y2K мәселесі сияқты, «бұл ештеңе емес» деген жалпы сезім астарындағы қаһармандықты жасырып, әзірге апаттың алдын алуға мүмкіндік берді», – деп жазды ол.
Нарық мұны байқады: PHP2Shell туралы мәліметтер жария болғаннан кейін үш күн ішінде Cloudflare акциялары жалпы 11%-дан астамға өсті, және ақпан айындағы шоктан бері (сол кезде инвесторлар Anthropic киберқауіпсіздік компанияларының бизнесін әлсіретеді деп қорыққан) 87 пайызға өсті. Crowdstrike сол кезеңде 160 пайыздан астамға өсті.
Бұл оптимизмнің қанша уақытқа созылатынын айту қиын. ЖИ индустриясындағы бірнеше аты-жөнін айтпаған ішкі дереккөздер Axios-қа өз пікірінше, келесі 6–12 айдың ішінде ЖИ-ге қатысты ірі кибер оқиға орын алуы мүмкін екенін айтты.
Жалпы алғанда, мәселе жасанды интеллект 2027 жылдың негізгі киберқаруына айнала ма дегенде емес — ол қазірдің өзінде орын алды. Мәселе қорғаныс жүйелері нағыз маңызды нәрсе бұзылмас бұрын шабуылдаушылардан бір қадам алда бола ала ма дегенде.